Akses Berbasis Peran
Setiap pengguna memperoleh akses sesuai tanggung jawabnya.
Keamanan & Hak Akses
Medicore membantu fasilitas kesehatan mengatur siapa yang dapat melihat, mengubah, menyetujui, atau mengelola data sesuai peran, tanggung jawab, dan kebutuhan layanan.
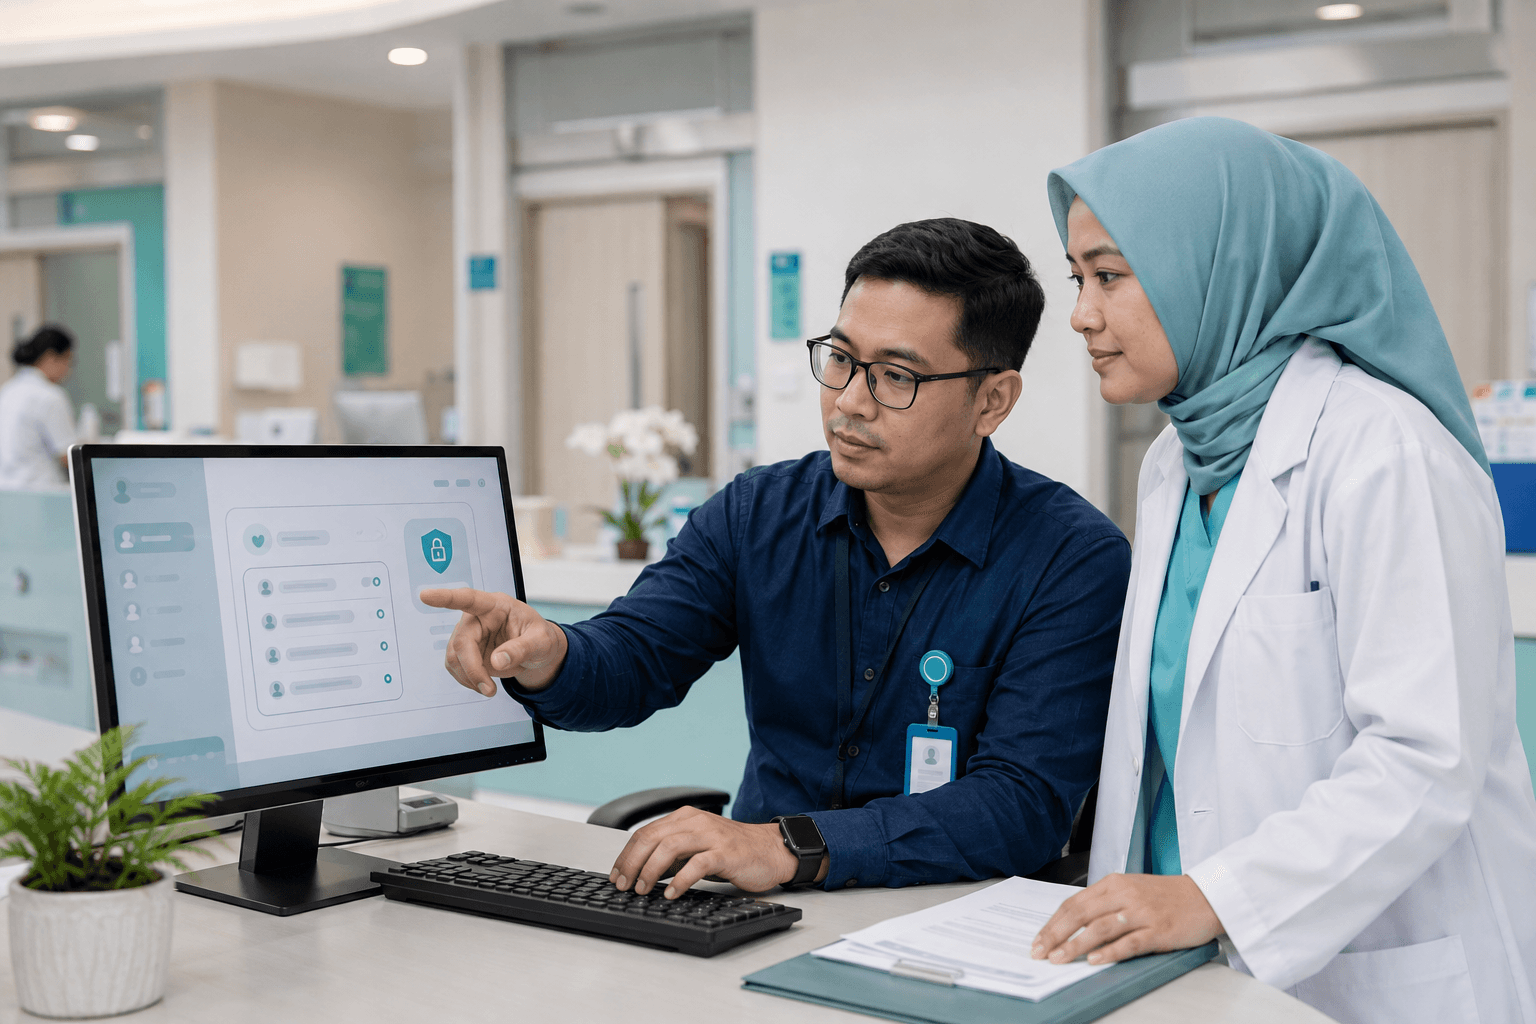
Setiap pengguna memperoleh akses sesuai tanggung jawabnya.
Fasilitas kesehatan dapat mengatur menu, data, dan tindakan yang tersedia bagi setiap peran.
Aktivitas penting dalam sistem dapat dicatat untuk mendukung akuntabilitas dan evaluasi.
Administrator fasilitas dapat mengelola akun pengguna dan hak akses dari satu sistem.
Cara Kerja
Administrator membuat akun pengguna
Pengguna diberikan peran
Hak akses disesuaikan berdasarkan peran dan unit kerja
Aktivitas pengguna dipantau melalui pencatatan sistem
Role Pengguna
| Peran | Contoh Akses | Pembatasan |
|---|---|---|
| Administrator Fasilitas | Mengelola pengguna, role, master data, konfigurasi, dan laporan sesuai kewenangan. | Tidak otomatis memiliki akses di luar kebijakan fasilitas. |
| Dokter | Melihat informasi pasien relevan, membuat RME, resep, dan catatan klinis sesuai unit layanan. | Tidak perlu mengakses menu keuangan atau konfigurasi sistem. |
| Perawat / Tenaga Kesehatan | Mendukung observasi klinis, dokumentasi perawatan, dan proses layanan sesuai izin. | Akses dibatasi pada tugas dan unit kerja yang diberikan. |
| Petugas Pendaftaran | Mengelola pendaftaran, janji temu, antrean, demografi, dan data administratif. | Tidak mengubah catatan klinis dokter tanpa izin. |
| Kasir / Keuangan | Mengelola billing, pembayaran, invoice, dan laporan keuangan sesuai otorisasi. | Tidak mengakses detail klinis yang tidak diperlukan. |
| Apoteker / Petugas Farmasi | Memproses resep, stok obat, dispensing, dan catatan farmasi. | Akses klinis dibatasi pada data yang relevan untuk pelayanan obat. |
| Laboratorium / Radiologi | Mengelola permintaan pemeriksaan, input hasil, dan alur diagnostik terkait. | Tidak mengubah data layanan di luar proses penunjang. |
| Manajemen | Melihat dashboard, laporan operasional, dan insight manajemen sesuai kewenangan. | Tidak perlu mengubah data klinis harian tanpa otorisasi. |
Contoh di atas bersifat umum. Konfigurasi hak akses dapat disesuaikan dengan struktur organisasi, unit layanan, dan kebijakan masing-masing fasilitas kesehatan.
Setiap akun perlu dikelola dengan praktik keamanan yang kuat dan kredensial yang tidak dibagikan.
Hak akses diberikan sesuai tanggung jawab, unit kerja, dan kebutuhan layanan yang sah.
Aktivitas penting dapat ditinjau untuk membantu evaluasi, audit internal, dan akuntabilitas.
Fasilitas sebaiknya meninjau akses berkala dan segera menonaktifkan akun staf yang tidak bertugas.
Untuk integrasi seperti SATUSEHAT, BPJS Kesehatan, Komdigi, dan Dinas Kesehatan Kabupaten Badung, pertukaran data dilakukan sesuai konfigurasi, otorisasi, kebutuhan layanan, dan mekanisme integrasi yang berlaku.
FAQ
Hak akses berbasis peran adalah pengaturan akses sistem berdasarkan tugas pengguna, misalnya dokter, pendaftaran, kasir, farmasi, atau manajemen.
Tidak harus. Akses rekam medis sebaiknya dibatasi berdasarkan kebutuhan layanan, unit kerja, dan kewenangan yang ditentukan fasilitas kesehatan.
Umumnya administrator fasilitas atau pengguna yang diberi kewenangan khusus oleh manajemen fasilitas kesehatan.
Bisa. Role dan izin pengguna dapat disesuaikan mengikuti perubahan tugas, unit kerja, atau kebijakan internal.
Aktivitas penting dalam sistem dapat dicatat untuk membantu evaluasi operasional dan akuntabilitas.
Akses integrasi diatur sesuai konfigurasi, otorisasi, kebutuhan layanan, dan mekanisme integrasi yang berlaku.